ServerAssistenz Blog
Netzwerksegmentierung: Warum sie die Sicherheit Ihres Unternehmens erhöht
Ein einziges flaches Netzwerk, in dem alle Systeme uneingeschränkt miteinander kommunizieren können, ist ein Einfallstor für großflächige Angriffe. Netzwerksegmentierung teilt das Netzwerk in kontrollierte Zonen auf und begrenzt so, wie weit sich ein Angreifer im Fall eines erfolgreichen Einbruchs bewegen kann.
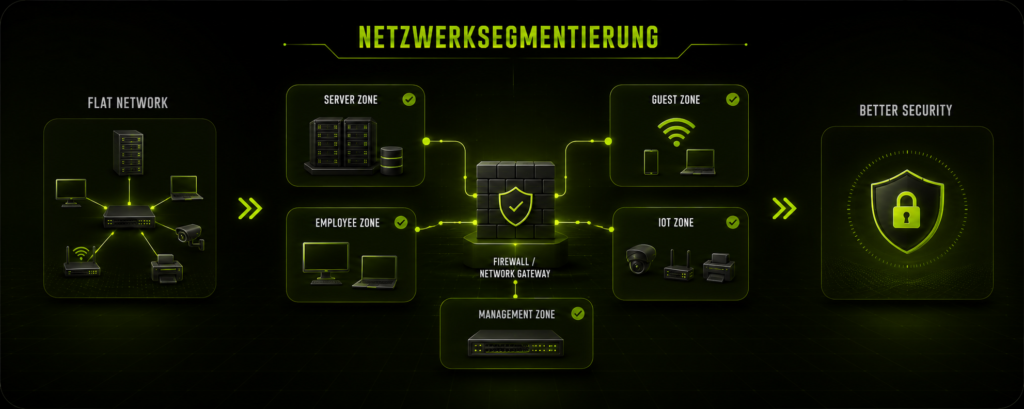
Viele Unternehmensnetzwerke wachsen über Jahre organisch, ohne dass eine bewusste Struktur dahintersteht. Server, Arbeitsplätze, Drucker, IoT-Geräte und Gäste-WLAN befinden sich oft im selben, ungeteilten Netzwerk. Gelingt einem Angreifer der Zugriff auf ein einziges Gerät in diesem Netzwerk, kann er sich von dort meist ungehindert zu deutlich kritischeren Systemen weiterbewegen.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der Planung und Umsetzung einer durchdachten Netzwerksegmentierung als wirksame Maßnahme gegen die Ausbreitung von Angriffen im internen Netzwerk.
Was Netzwerksegmentierung bedeutet
Netzwerksegmentierung bezeichnet die Aufteilung eines Unternehmensnetzwerks in mehrere kleinere, voneinander getrennte Teilnetzwerke (Segmente). Der Datenverkehr zwischen diesen Segmenten wird kontrolliert und eingeschränkt meist über Firewalls oder Zugriffsregeln statt uneingeschränkt zu fließen wie in einem flachen Netzwerk.
Technisch wird dies häufig über VLANs (Virtual Local Area Networks) umgesetzt, die es ermöglichen, logische Netzwerkgrenzen zu ziehen, ohne separate physische Verkabelung für jedes Segment zu benötigen.
Warum Segmentierung die Sicherheit erheblich erhöht
Der zentrale Sicherheitsvorteil der Segmentierung liegt in der Eindämmung von “Lateral Movement” der Fähigkeit eines Angreifers, sich nach einem ersten erfolgreichen Zugriff frei im Netzwerk zu bewegen. In einem flachen, unsegmentierten Netzwerk kann ein kompromittiertes Gerät theoretisch auf nahezu jedes andere System zugreifen. In einem segmentierten Netzwerk wird diese Bewegung durch kontrollierte Übergänge zwischen den Zonen erheblich erschwert.
Konkrete Sicherheitsvorteile der Netzwerksegmentierung:
Begrenzung der Ausbreitung von Ransomware und Malware
Isolierung kritischer Systeme von weniger vertrauenswürdigen Geräten
Trennung von Gäste-WLAN und internem Firmennetzwerk
Isolierung von IoT-Geräten mit oft schwächerer Sicherheit
Bessere Nachvollziehbarkeit durch kontrollierte Übergangspunkte
Einfachere Einhaltung von Compliance-Anforderungen
Typische Netzwerkzonen in Unternehmen
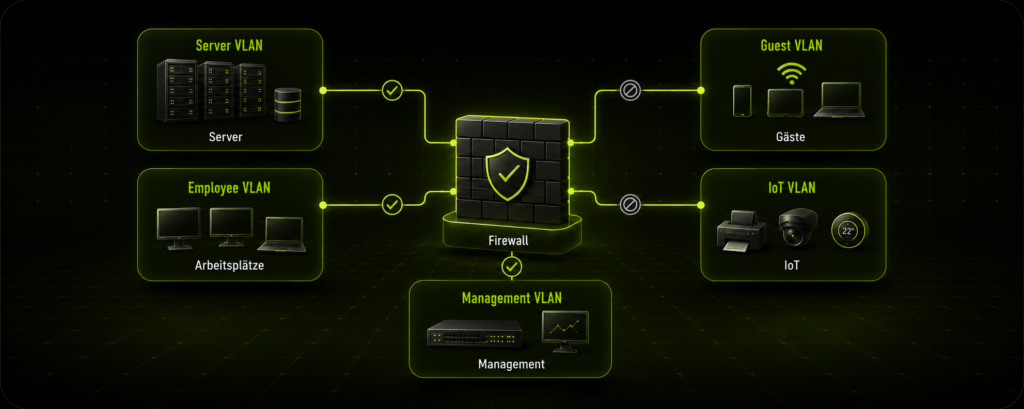
Eine sinnvolle Segmentierung orientiert sich an der Kritikalität und dem Vertrauensniveau unterschiedlicher Systeme. Auch wenn die konkrete Aufteilung je nach Unternehmen variiert, haben sich einige typische Zonen bewährt.
Häufige Segmentierungszonen in Unternehmensnetzwerken:
- Serverzone für geschäftskritische Systeme wie Datenbank- und Dateiserver
- Arbeitsplatzzone für die Endgeräte der Mitarbeiter
- Gästezone für Besucher-WLAN, vollständig vom Firmennetzwerk getrennt
- IoT-Zone für Drucker, Kameras und andere vernetzte Geräte
- Management-Zone für administrative Zugänge zu Netzwerkgeräten
- DMZ (Demilitarisierte Zone) für öffentlich erreichbare Dienste
Warum IoT-Geräte besondere Aufmerksamkeit verdienen
IoT-Geräte wie smarte Drucker, Kameras oder Sensoren verfügen häufig über schwächere Sicherheitsstandards als klassische Server oder Arbeitsplatzrechner und erhalten seltener Sicherheitsupdates. Werden sie im selben Netzwerksegment wie kritische Systeme betrieben, können sie zu einem attraktiven Einstiegspunkt für Angreifer werden. Eine konsequente Isolierung in einer eigenen Zone reduziert dieses Risiko erheblich.
Wichtig: Netzwerksegmentierung ersetzt keine anderen Sicherheitsmaßnahmen, sondern ergänzt sie. In Kombination mit Firewall, Server-Härtung und aktivem Monitoring entsteht ein mehrschichtiger Schutz, der Angreifern das Vorankommen im Netzwerk deutlich erschwert.
Netzwerksegmentierung planen: Erste Schritte
Eine erfolgreiche Segmentierung beginnt mit einer gründlichen Bestandsaufnahme: Welche Systeme gibt es, wie kritisch sind sie, und welche Kommunikation zwischen ihnen ist tatsächlich notwendig? Erst auf dieser Grundlage lässt sich eine sinnvolle Zoneneinteilung vornehmen, die Sicherheit erhöht, ohne notwendige Geschäftsprozesse zu behindern.
Eine schrittweise Einführung, beginnend mit der Isolierung der kritischsten oder unsichersten Systeme, ist in der Praxis oft sinnvoller als eine vollständige Neustrukturierung des gesamten Netzwerks auf einmal.
Warum ServerAssistenz für Ihre Netzwerksegmentierung?
ServerAssistenz unterstützt Unternehmen in Deutschland bei der Planung und Umsetzung einer durchdachten Netzwerksegmentierung von der Bestandsaufnahme über die Zoneneinteilung bis zur technischen Konfiguration von VLANs und Firewall-Regeln.
Für Unternehmen ist ServerAssistenz besonders interessant, wenn sie eine Netzwerksegmentierung umsetzen lassen möchten, die tatsächlich zur eigenen Infrastruktur passt. Dazu gehören eine gründliche Analyse bestehender Kommunikationsflüsse, eine sinnvolle Zoneneinteilung und eine schrittweise Umsetzung, die den laufenden Geschäftsbetrieb nicht beeinträchtigt.
Fazit
Netzwerksegmentierung ist eine der wirksamsten strukturellen Sicherheitsmaßnahmen, die Unternehmen umsetzen können. Sie begrenzt die Ausbreitung von Angriffen, isoliert kritische Systeme von unsichereren Geräten und schafft klare, kontrollierte Übergänge zwischen unterschiedlichen Vertrauenszonen. In Kombination mit Firewall, Härtung und Monitoring entsteht ein deutlich widerstandsfähigeres Netzwerk.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der Planung und Umsetzung einer sinnvollen Netzwerksegmentierung angepasst an die jeweilige Infrastruktur und die tatsächlichen Geschäftsanforderungen.
Häufig gestellte Fragen
Was ist Netzwerksegmentierung einfach erklärt?
Netzwerksegmentierung bezeichnet die Aufteilung eines Unternehmensnetzwerks in mehrere kleinere, voneinander getrennte Teilnetzwerke. Der Datenverkehr zwischen diesen Segmenten wird kontrolliert, statt wie in einem flachen Netzwerk uneingeschränkt zu fließen.
Was ist ein VLAN?
Ein VLAN (Virtual Local Area Network) ermöglicht es, ein physisches Netzwerk logisch in mehrere getrennte Netzwerkzonen aufzuteilen, ohne dass dafür separate physische Verkabelung nötig ist. VLANs sind eine gängige technische Grundlage für Netzwerksegmentierung.
Was ist Lateral Movement?
Lateral Movement beschreibt, wie sich ein Angreifer nach einem ersten erfolgreichen Zugriff innerhalb eines Netzwerks weiterbewegt, um zusätzliche Systeme zu kompromittieren. Netzwerksegmentierung erschwert diese Bewegung durch kontrollierte Übergänge zwischen Netzwerkzonen erheblich.
Warum sollten IoT-Geräte in einem eigenen Netzwerksegment sein?
IoT-Geräte wie smarte Drucker oder Kameras verfügen häufig über schwächere Sicherheitsstandards und erhalten seltener Updates. In einem eigenen, isolierten Segment können sie im Fall einer Kompromittierung keinen direkten Zugriff auf kritischere Unternehmenssysteme erhalten.
Ersetzt Netzwerksegmentierung eine Firewall?
Nein, beide Maßnahmen ergänzen sich. Eine Firewall kontrolliert den Datenverkehr an den Netzwerkgrenzen und zwischen Segmenten, während Segmentierung die grundlegende Struktur schafft, innerhalb derer diese Kontrolle stattfindet.
Ist Netzwerksegmentierung auch für kleine Unternehmen sinnvoll?
Ja. Auch kleinere Unternehmen profitieren bereits von einer grundlegenden Trennung, etwa zwischen Gäste-WLAN und internem Netzwerk oder zwischen Server- und Arbeitsplatzzone. Der Umfang der Segmentierung kann dabei an die tatsächliche Unternehmensgröße angepasst werden.
Wie beginnt man am besten mit der Netzwerksegmentierung?
Eine gründliche Bestandsaufnahme aller Systeme und der tatsächlich notwendigen Kommunikation zwischen ihnen bildet die Grundlage. Eine schrittweise Einführung, beginnend mit der Isolierung der kritischsten oder unsichersten Systeme, ist in der Praxis meist sinnvoller als eine vollständige Neustrukturierung auf einmal.
Kann ServerAssistenz eine Netzwerksegmentierung für unser Unternehmen umsetzen?
Ja. ServerAssistenz übernimmt die Analyse bestehender Kommunikationsflüsse, die Planung sinnvoller Netzwerkzonen sowie die technische Umsetzung über VLANs und Firewall-Regeln. Für eine unverbindliche Beratung können Sie uns direkt kontaktieren.
Möchten Sie Ihr Netzwerk sinnvoll segmentieren lassen?
ServerAssistenz plant und implementiert eine sichere Netzwerksegmentierung mit klaren Netzwerkzonen, VLANs und kontrollierten Zugriffsregeln — individuell abgestimmt auf Ihre bestehende Infrastruktur.
Leave a Reply