ServerAssistenz Blog
Patch-Management: Warum regelmäßige Updates kritisch sind
Ein Großteil erfolgreicher Cyberangriffe nutzt keine unbekannten Sicherheitslücken, sondern längst bekannte Schwachstellen, für die bereits ein Patch verfügbar war nur nicht installiert wurde. Systematisches Patch-Management schließt genau diese Lücke und gehört zu den wirksamsten, aber am häufigsten vernachlässigten Sicherheitsmaßnahmen.
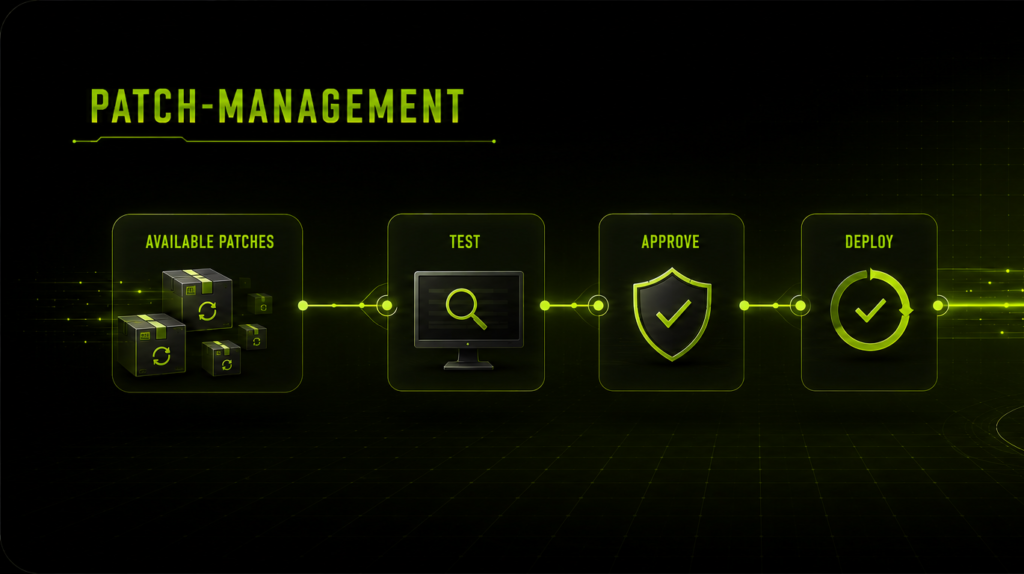
Sicherheitslücken werden praktisch täglich in Betriebssystemen, Anwendungen und Diensten entdeckt. Hersteller reagieren mit Patches Software-Updates, die diese Lücken schließen. Das Problem liegt selten im Fehlen dieser Patches, sondern in ihrer verzögerten oder ausbleibenden Installation. Genau hier setzt strukturiertes Patch-Management an.
ServerAssistenz unterstützt Unternehmen in Deutschland beim Aufbau eines zuverlässigen Patch-Management-Prozesses damit Sicherheitsupdates zeitnah und ohne Betriebsunterbrechung eingespielt werden.
Warum unpatched Systeme ein erhebliches Risiko darstellen
Sobald ein Hersteller eine Sicherheitslücke öffentlich macht und einen Patch veröffentlicht, wissen auch Angreifer davon. Ab diesem Zeitpunkt beginnt ein Wettlauf: Wie schnell installieren Unternehmen den Patch, bevor Angreifer die Lücke gezielt ausnutzen? Viele der größten Sicherheitsvorfälle der letzten Jahre nutzten Schwachstellen aus, für die bereits seit Wochen oder Monaten Patches verfügbar waren.
Risiken durch verzögertes oder fehlendes Patchen:
Ausnutzung bekannter Schwachstellen durch automatisierte Angriffs-Tools
Ransomware-Verbreitung über ungepatchte Sicherheitslücken
Compliance-Verstöße bei branchenspezifischen Sicherheitsanforderungen
Höhere Anfälligkeit für Wurm-artige, sich selbst verbreitende Angriffe
Erschwerte Wiederherstellung nach einem Vorfall durch veraltete Systeme
Was Patch-Management konkret umfasst
Patch-Management ist mehr als das gelegentliche Klicken auf “Jetzt installieren”. Es ist ein strukturierter Prozess, der die Identifikation verfügbarer Updates, deren Priorisierung nach Kritikalität, das Testen vor dem produktiven Einsatz und die kontrollierte Verteilung auf alle betroffenen Systeme umfasst.
Priorisierung nach Schweregrad
Nicht jeder Patch ist gleich dringend. Sicherheitsupdates für kritische, öffentlich bekannte Schwachstellen sollten mit hoher Priorität und in kurzer Frist eingespielt werden, während weniger kritische Funktionsupdates auch etwas länger warten können. Eine sinnvolle Priorisierung verhindert, dass wichtige Sicherheitspatches in der Masse regelmäßiger Updates untergehen.
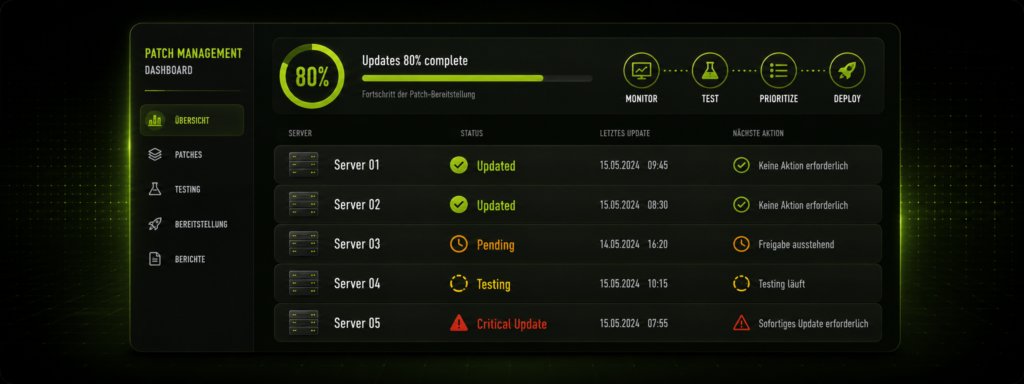
Patches vor dem Einspielen testen
Ein häufiger Grund, warum Unternehmen mit dem Patchen zögern, ist die Sorge, ein Update könnte bestehende Anwendungen zum Absturz bringen oder Inkompatibilitäten verursachen. Diese Sorge ist nicht unbegründet gelegentlich verursachen Patches tatsächlich unerwartete Probleme. Die Lösung liegt jedoch nicht darin, Patches ganz zu vermeiden, sondern sie zunächst in einer Testumgebung zu prüfen, bevor sie auf produktive Systeme ausgerollt werden.
Für kleinere Umgebungen ohne eigene Testumgebung kann ein gestaffeltes Rollout sinnvoll sein: zunächst auf weniger kritischen Systemen, dann nach kurzer Beobachtungszeit auf den restlichen.
Wichtig: Kritische Sicherheitspatches für aktiv ausgenutzte Schwachstellen (sogenannte Zero-Day-Lücken) sollten trotz des Testrisikos priorisiert und schnellstmöglich eingespielt werden das Risiko eines Angriffs überwiegt in solchen Fällen fast immer das Risiko eines Kompatibilitätsproblems.
Patch-Management ohne Betriebsunterbrechung
Viele Updates erfordern einen Neustart des Systems, was in produktiven Umgebungen sorgfältig geplant werden muss. Bewährte Ansätze sind feste Wartungsfenster außerhalb der Hauptgeschäftszeiten, eine gestaffelte Aktualisierung bei redundanten Systemen (sodass immer mindestens ein System verfügbar bleibt) und eine automatisierte Update-Verwaltung, die den Prozess planbar statt chaotisch macht.
Patch-Management als kontinuierlicher Prozess
Patch-Management ist keine einmalige Aufgabe, sondern ein fortlaufender Prozess. Neue Schwachstellen werden ständig entdeckt, und regelmäßige Update-Zyklen etwa monatliche Sicherheitsupdates von Microsoft erfordern eine kontinuierliche Aufmerksamkeit. Ohne festen Prozess und klare Verantwortlichkeiten bleibt das Patchen leicht auf der Strecke, besonders in Unternehmen ohne dediziertes IT-Team.
Warum ServerAssistenz für Ihr Patch-Management?
ServerAssistenz unterstützt Unternehmen in Deutschland beim Aufbau eines strukturierten Patch-Management-Prozesses von der Priorisierung kritischer Sicherheitsupdates über das Testen bis zur kontrollierten Verteilung ohne unnötige Betriebsunterbrechungen.
Für Unternehmen ist ServerAssistenz besonders interessant, wenn sie ihr Patch-Management professionalisieren möchten, statt Updates unregelmäßig und ohne klaren Prozess einzuspielen. Dazu gehören eine sinnvolle Priorisierung nach Kritikalität, sorgfältiges Testen vor dem produktiven Einsatz und ein planbarer Rollout ohne Überraschungen.
Fazit
Ein Großteil erfolgreicher Cyberangriffe nutzt bekannte, längst behebbare Sicherheitslücken aus. Systematisches Patch-Management ist deshalb eine der wirksamsten Sicherheitsmaßnahmen überhaupt vorausgesetzt, es wird konsequent und mit klarer Priorisierung umgesetzt. Wer Patches testet, priorisiert und planbar ausrollt, schließt Sicherheitslücken zeitnah, ohne den laufenden Betrieb unnötig zu gefährden.
ServerAssistenz unterstützt Unternehmen in Deutschland beim Aufbau eines zuverlässigen, strukturierten Patch-Management-Prozesses für ihre Serverumgebungen.
Häufig gestellte Fragen
Was versteht man unter Patch-Management?
Patch-Management ist der strukturierte Prozess, verfügbare Software-Updates zu identifizieren, nach Kritikalität zu priorisieren, vor dem produktiven Einsatz zu testen und kontrolliert auf allen betroffenen Systemen zu installieren.
Warum werden so viele Angriffe über bekannte Sicherheitslücken erfolgreich?
Sobald ein Patch veröffentlicht wird, wissen auch Angreifer von der zugrundeliegenden Schwachstelle. Systeme, die den Patch nicht zeitnah installieren, bleiben verwundbar und werden häufig gezielt mit automatisierten Angriffs-Tools nach genau dieser bekannten Lücke durchsucht.
Sollte man Patches sofort nach Veröffentlichung installieren?
Bei kritischen Sicherheitspatches für aktiv ausgenutzte Schwachstellen ja, so schnell wie möglich. Bei weniger kritischen Updates empfiehlt sich ein kurzer Test in einer Testumgebung oder auf weniger kritischen Systemen, bevor der Rollout auf alle Systeme erfolgt.
Was ist eine Zero-Day-Schwachstelle?
Eine Zero-Day-Schwachstelle ist eine Sicherheitslücke, die bereits aktiv von Angreifern ausgenutzt wird, bevor oder kurz nachdem der Hersteller einen Patch dafür veröffentlicht. Solche Patches sollten mit höchster Priorität eingespielt werden.
Wie kann man Patches ohne Betriebsunterbrechung einspielen?
Feste Wartungsfenster außerhalb der Hauptgeschäftszeiten, eine gestaffelte Aktualisierung bei redundanten Systemen sowie eine automatisierte, gut geplante Update-Verwaltung helfen, Neustart-Erfordernisse ohne spürbare Betriebsunterbrechung zu bewältigen.
Was passiert, wenn Patches über längere Zeit nicht installiert werden?
Die Anzahl unbehobener, bekannter Sicherheitslücken wächst kontinuierlich, was das System zu einem zunehmend attraktiven Ziel für Angreifer macht. Zusätzlich wird das Nachholen vieler Patches auf einmal komplexer und riskanter als regelmäßiges, zeitnahes Patchen.
Ist Patch-Management auch für kleine Unternehmen relevant?
Ja, sogar besonders. Kleine Unternehmen haben oft weniger Ressourcen, um Sicherheitsvorfälle zu bewältigen, und werden gleichzeitig häufig als leichtere Ziele wahrgenommen, gerade weil Patch-Management dort seltener konsequent umgesetzt wird.
Kann ServerAssistenz Patch-Management für unsere Server übernehmen?
Ja. ServerAssistenz übernimmt Priorisierung, Testen und kontrollierten Rollout von Sicherheitsupdates für Ihre Serverumgebung. Für eine unverbindliche Beratung können Sie uns direkt kontaktieren.
Möchten Sie ein zuverlässiges Patch-Management aufbauen?
ServerAssistenz sorgt für zeitnahe, getestete Updates — ohne unnötige Betriebsunterbrechung.