ServerAssistenz Blog
Container vs. virtuelle Maschinen: Was ist der Unterschied?
Beide Technologien ermöglichen es, mehrere isolierte Umgebungen auf einer physischen Hardware zu betreiben doch die Art, wie sie das tun, unterscheidet sich grundlegend. Wer versteht, wie Container und virtuelle Maschinen tatsächlich funktionieren, kann für jeden Anwendungsfall die passende Technologie wählen.
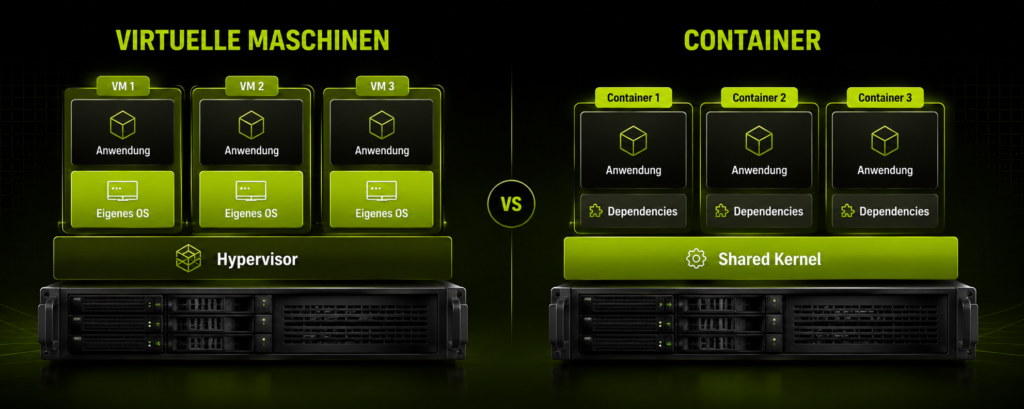
Container und virtuelle Maschinen werden häufig in einem Atemzug genannt, sind technisch jedoch grundlegend verschieden aufgebaut. Diese Unterschiede haben direkte Auswirkungen auf Ressourcenverbrauch, Startzeit, Isolationsgrad und Einsatzzweck und damit darauf, welche Technologie für eine bestimmte Anwendung tatsächlich die bessere Wahl ist.
ServerAssistenz unterstützt Unternehmen in Deutschland dabei, die passende Virtualisierungstechnologie für ihre Anwendungen zu wählen und professionell einzurichten.
Wie virtuelle Maschinen funktionieren
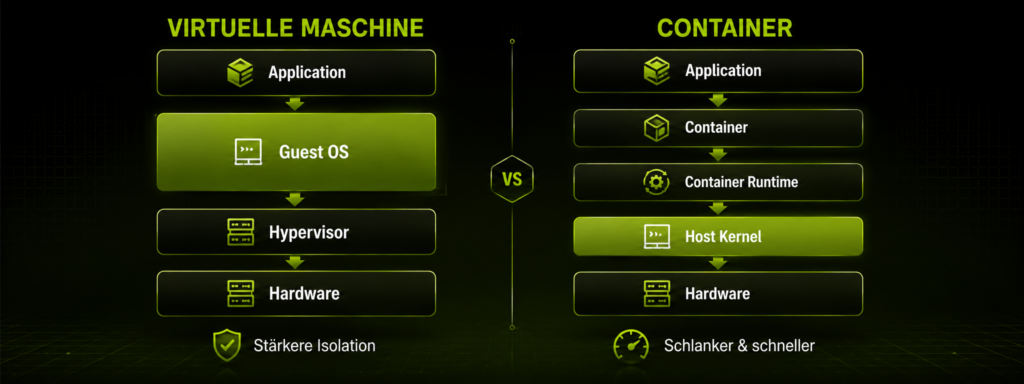
Eine virtuelle Maschine (VM) simuliert vollständige Hardware inklusive eigenem Betriebssystem. Ein Hypervisor (etwa Hyper-V oder VMware) verwaltet mehrere solcher VMs auf einem physischen Server, wobei jede VM ihr eigenes, vollständiges Betriebssystem mit eigenem Kernel ausführt, komplett isoliert von den anderen VMs auf demselben Host.
Dieser Ansatz bietet eine sehr starke Isolation, da jede VM praktisch wie ein eigenständiger Computer funktioniert, benötigt dafür aber auch mehr Ressourcen jede VM trägt das Gewicht eines kompletten Betriebssystems.
Wie Container funktionieren
Container teilen sich den Betriebssystem-Kernel des Hosts und isolieren lediglich die Anwendung selbst mitsamt ihren Abhängigkeiten. Statt eines vollständigen Betriebssystems pro Instanz läuft nur ein einziger Kernel, auf dem mehrere isolierte Container-Umgebungen betrieben werden. Bekannte Container-Technologien sind Docker und, für die Verwaltung größerer Container-Umgebungen, Kubernetes.
Da Container keinen eigenen Betriebssystem-Kernel mitbringen müssen, sind sie deutlich schlanker, starten wesentlich schneller und benötigen weniger Ressourcen als vergleichbare virtuelle Maschinen.
Container vs. virtuelle Maschinen im direkten Vergleich
| Kriterium | Virtuelle Maschine | Container |
|---|---|---|
| Betriebssystem | Eigenes, vollständiges OS pro VM | Geteilter Kernel des Hosts |
| Startzeit | Minuten | Sekunden |
| Ressourcenverbrauch | Höher | Deutlich geringer |
| Isolationsgrad | Sehr hoch, vollständige Trennung | Gut, aber geteilter Kernel |
| Portabilität | Begrenzt, größere Images | Sehr hoch, leicht übertragbar |
| Typischer Einsatz | Vollständige Server-Workloads | Einzelne Anwendungen/Microservices |
Wann virtuelle Maschinen die richtige Wahl sind
Virtuelle Maschinen bleiben für viele klassische Unternehmensanwendungen die passende Wahl besonders dort, wo vollständige Isolation, unterschiedliche Betriebssysteme auf derselben Hardware oder der Betrieb kompletter Server-Rollen wie Active Directory Domain Controller benötigt werden.
VMs eignen sich besonders für:
- Klassische Server-Rollen wie Active Directory, Dateiserver, Mailserver
- Anwendungen, die unterschiedliche Betriebssysteme benötigen
- Szenarien mit besonders hohen Isolations- und Sicherheitsanforderungen
- Legacy-Anwendungen, die für klassische Server-Umgebungen entwickelt wurden
Wann Container die richtige Wahl sind
Container spielen ihre Stärken besonders bei modernen, in sich abgeschlossenen Anwendungen aus, die schnell skaliert, häufig aktualisiert oder auf verschiedenen Umgebungen konsistent betrieben werden sollen.
Container eignen sich besonders für:
- Moderne, in Microservices aufgeteilte Anwendungen
- Entwicklungs- und Testumgebungen, die schnell auf- und abgebaut werden
- Anwendungen mit häufigen Updates und kontinuierlicher Bereitstellung
- Szenarien, in denen viele gleichartige Instanzen schnell skaliert werden müssen
Wichtig: Container und virtuelle Maschinen schließen sich nicht gegenseitig aus. In der Praxis laufen Container häufig innerhalb von virtuellen Maschinen die VM liefert die grundlegende Isolation der Infrastruktur, während Container darauf für schnelle, ressourcenschonende Anwendungsverwaltung sorgen.
Warum ServerAssistenz für Ihre Virtualisierungsstrategie?
ServerAssistenz unterstützt Unternehmen in Deutschland bei der Entscheidung zwischen Containern und virtuellen Maschinen und bei der technischen Einrichtung beider Technologien, abgestimmt auf die jeweiligen Anwendungsfälle.
Für Unternehmen ist ServerAssistenz besonders interessant, wenn sie fundiert entscheiden möchten, ob Container oder virtuelle Maschinen für ihre Anwendungen die passendere Technologie sind. Dazu gehört eine realistische Einschätzung der jeweiligen Anwendungsfälle sowie die technische Umsetzung einer Infrastruktur, die beide Ansätze sinnvoll kombiniert.
Fazit
Container und virtuelle Maschinen lösen ähnliche Probleme auf grundlegend verschiedene Weise. VMs bieten maximale Isolation und eignen sich für klassische Server-Rollen und Anwendungen mit hohen Sicherheitsanforderungen. Container sind schlanker, schneller und eignen sich besonders für moderne, skalierbare Anwendungen. In vielen Unternehmensumgebungen ergänzen sich beide Technologien, statt sich gegenseitig zu ersetzen.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der Wahl und Einrichtung der passenden Virtualisierungstechnologie für klassische Server-Workloads und moderne, containerisierte Anwendungen gleichermaßen.
Häufig gestellte Fragen
Was ist der Hauptunterschied zwischen Containern und virtuellen Maschinen?
Eine virtuelle Maschine führt ein vollständiges, eigenes Betriebssystem aus und ist dadurch stark isoliert, aber ressourcenintensiv. Container teilen sich den Betriebssystem-Kernel des Hosts und isolieren nur die Anwendung selbst, wodurch sie deutlich schlanker und schneller sind.
Sind Container weniger sicher als virtuelle Maschinen?
Container bieten grundsätzlich eine gute, aber etwas geringere Isolation als VMs, da sie sich den Kernel des Hosts teilen. Für die meisten Anwendungsfälle ist diese Isolation ausreichend, bei besonders hohen Sicherheitsanforderungen bleibt eine VM jedoch oft die sicherere Wahl.
Können Container und virtuelle Maschinen gleichzeitig genutzt werden?
Ja, das ist sogar eine gängige Praxis. Container laufen häufig innerhalb von virtuellen Maschinen — die VM liefert die grundlegende Infrastruktur-Isolation, während Container darauf für flexible, ressourcenschonende Anwendungsverwaltung sorgen.
Warum starten Container schneller als virtuelle Maschinen?
Container müssen kein eigenes Betriebssystem hochfahren, da sie den Kernel des Hosts nutzen. Eine virtuelle Maschine muss dagegen ein komplettes Betriebssystem starten, was deutlich mehr Zeit in Anspruch nimmt.
Eignen sich Container für klassische Windows-Server-Rollen wie Active Directory?
In der Regel nicht optimal. Klassische Server-Rollen wie Active Directory Domain Controller sind für den Betrieb auf vollständigen Betriebssystemen ausgelegt und laufen deshalb meist besser auf virtuellen Maschinen.
Was ist Docker?
Docker ist eine der bekanntesten Plattformen zur Erstellung und Verwaltung von Containern. Es ermöglicht Entwicklern, Anwendungen mitsamt ihren Abhängigkeiten in portable Container-Images zu verpacken, die auf jedem Docker-kompatiblen System konsistent laufen.
Ist Kubernetes das Gleiche wie Docker?
Nein. Docker erstellt und betreibt einzelne Container, während Kubernetes ein Orchestrierungssystem ist, das viele Container über mehrere Server hinweg verwaltet, skaliert und koordiniert besonders relevant für größere, komplexere Container-Umgebungen.
Kann ServerAssistenz bei der Entscheidung zwischen Containern und VMs helfen?
Ja. ServerAssistenz berät zur passenden Virtualisierungstechnologie basierend auf den tatsächlichen Anwendungsfällen und übernimmt die technische Einrichtung. Für eine unverbindliche Beratung können Sie uns direkt kontaktieren.
Unsicher, ob Container oder virtuelle Maschinen für Sie die bessere Wahl sind?
ServerAssistenz berät Sie zur passenden Virtualisierungstechnologie — abgestimmt auf Ihre Anwendungen, Anforderungen und bestehende IT-Infrastruktur.