ServerAssistenz Blog
Group Policy Best Practices: GPOs strukturiert und sicher verwalten
Group Policy Objects sind eines der mächtigsten Werkzeuge zur zentralen Steuerung von Windows-Umgebungen und gleichzeitig eines der am häufigsten chaotisch gewachsenen. Ohne klare Struktur und Namenskonventionen wird eine GPO-Landschaft mit der Zeit unübersichtlich und schwer zu warten.
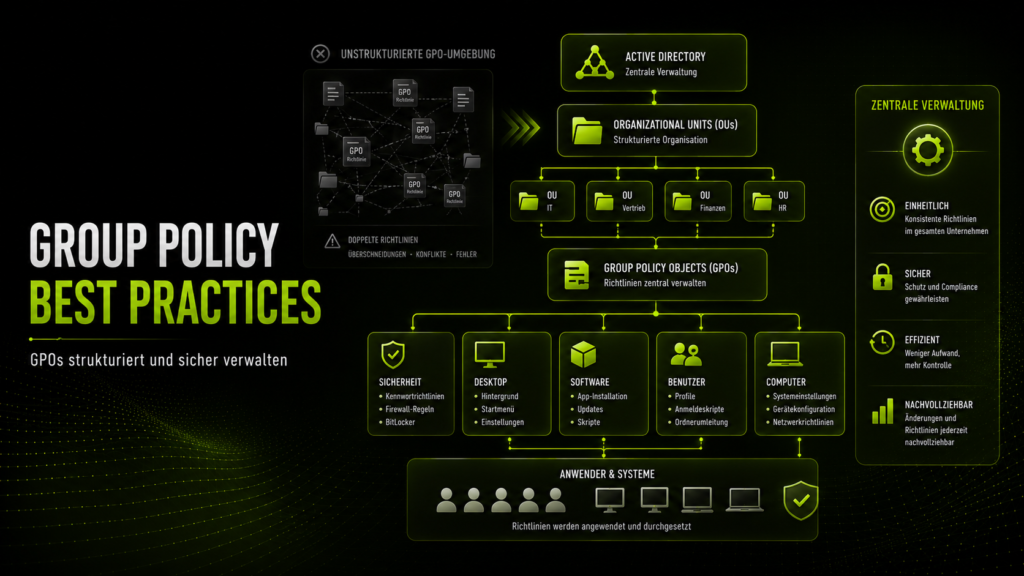
Group Policy Objects (GPOs) ermöglichen es, Einstellungen für Benutzer und Computer zentral über Active Directory zu steuern von Sicherheitsrichtlinien über Softwareverteilung bis zu Desktop-Konfigurationen. Diese Mächtigkeit hat jedoch eine Kehrseite: Ohne durchdachte Struktur entstehen über Jahre gewachsene GPO-Landschaften mit widersprüchlichen, doppelten oder nicht mehr nachvollziehbaren Richtlinien.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der strukturierten Einrichtung und Bereinigung ihrer Group-Policy-Umgebung nachvollziehbar, wartbar und sicher konfiguriert.
Warum eine klare GPO-Struktur entscheidend ist
In vielen gewachsenen Umgebungen wurden GPOs über Jahre nach Bedarf erstellt, ohne einheitliches System. Das Ergebnis sind oft dutzende Richtlinien mit unklaren Namen, sich überschneidenden Einstellungen und unklarer Verantwortlichkeit. Bei Problemen wird die Fehlersuche dadurch erheblich erschwert, da nicht auf den ersten Blick erkennbar ist, welche GPO welche Einstellung tatsächlich verursacht.
Namenskonventionen: Der erste Schritt zu mehr Übersicht
Ein einheitliches, aussagekräftiges Namensschema für GPOs zahlt sich langfristig erheblich aus. Statt generischer Namen wie “Neue Richtlinie” oder “GPO1” sollte der Name auf einen Blick zeigen, was die Richtlinie bewirkt und für wen sie gilt.
Ein bewährtes Namensschema enthält typischerweise:
- Den Bereich oder Zweck (z.B. “Sicherheit”, “Software”, “Desktop”)
- Die Zielgruppe (z.B. “Alle Nutzer”, “IT-Abteilung”, “Vertrieb”)
- Eine kurze Beschreibung der Kernfunktion
- Optional ein Erstellungsdatum oder Versionshinweis
Organisationsstruktur: OUs sinnvoll nutzen
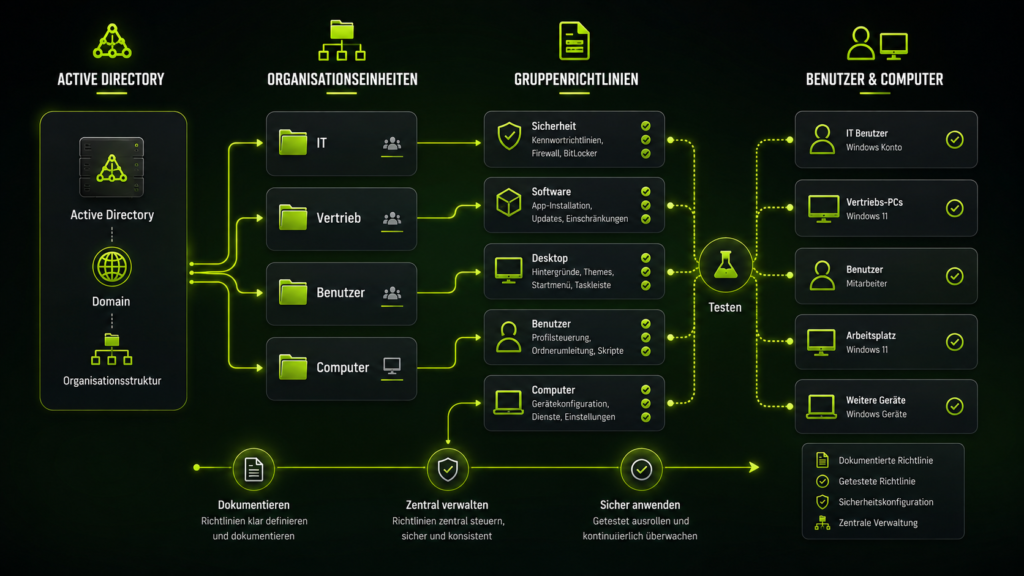
GPOs werden auf Organisationseinheiten (Organizational Units, kurz OUs) in Active Directory angewendet. Eine durchdachte OU-Struktur, die sich an tatsächlichen organisatorischen oder funktionalen Kriterien orientiert etwa nach Abteilung, Standort oder Gerätetyp erleichtert die gezielte Anwendung von Richtlinien erheblich gegenüber einer flachen, unstrukturierten Organisation.
Wenige, gezielte GPOs statt vieler kleiner Richtlinien
Ein häufiger Fehler ist die Erstellung vieler kleiner GPOs für einzelne, spezifische Einstellungen. Das führt zu langen Verarbeitungszeiten beim Anmelden und erschwert die Nachvollziehbarkeit, da eine gewünschte Konfiguration über viele verschiedene Richtlinien verteilt ist. Sinnvoller ist es, thematisch zusammengehörige Einstellungen in wenigen, klar benannten GPOs zu bündeln.
Wichtig: Jede GPO sollte eine ausgefüllte Beschreibung (Kommentar) enthalten, die Zweck, Ersteller und Datum dokumentiert. Diese Dokumentation ist entscheidend, wenn Jahre später jemand anderes die Umgebung übernimmt oder eine Richtlinie überprüft werden muss.
Testen vor dem produktiven Rollout
Neue oder geänderte GPOs sollten nie direkt auf die gesamte Organisation angewendet werden. Ein gestaffeltes Vorgehen zunächst Test in einer isolierten OU mit wenigen Testnutzern, dann schrittweise Ausweitung deckt unerwünschte Nebeneffekte auf, bevor sie den gesamten Betrieb beeinträchtigen. Besonders bei sicherheitsrelevanten Richtlinien, die Zugriffe einschränken, ist ein solches Testverfahren unverzichtbar.
GPOs für Sicherheit gezielt einsetzen
Group Policy ist eines der wirksamsten Werkzeuge zur Durchsetzung unternehmensweiter Sicherheitsvorgaben von Passwortrichtlinien über die Konfiguration der Windows-Firewall bis zur Einschränkung, welche Software installiert werden darf. Eine konsequente Nutzung von GPOs für sicherheitsrelevante Einstellungen stellt sicher, dass diese Vorgaben zentral durchgesetzt und nicht von einzelnen Nutzern umgangen werden können.
Regelmäßige Bereinigung nicht mehr benötigter GPOs
Ähnlich wie bei anderen IT-Systemen sammeln sich über die Zeit auch bei GPOs veraltete, nicht mehr benötigte Richtlinien an etwa für längst nicht mehr existierende Abteilungen oder abgelöste Software. Eine regelmäßige Überprüfung und Bereinigung nicht mehr benötigter GPOs hält die Umgebung übersichtlich und reduziert das Risiko widersprüchlicher Einstellungen.
Warum ServerAssistenz für Ihre Group-Policy-Verwaltung?
ServerAssistenz unterstützt Unternehmen in Deutschland bei der strukturierten Einrichtung, Bereinigung und laufenden Pflege ihrer Group-Policy-Umgebung nachvollziehbar dokumentiert und sicher konfiguriert.
Für Unternehmen ist ServerAssistenz besonders interessant, wenn sie ihre Group-Policy-Umgebung von einer gewachsenen, unübersichtlichen Struktur in ein klar organisiertes System überführen möchten. Dazu gehören einheitliche Namenskonventionen, eine sinnvolle OU-Struktur und dokumentierte, getestete Richtlinien statt gewachsener Unübersichtlichkeit.
Fazit
Group Policy ist ein mächtiges Werkzeug zur zentralen Steuerung von Windows-Umgebungen vorausgesetzt, es wird strukturiert eingesetzt. Einheitliche Namenskonventionen, eine durchdachte OU-Struktur, wenige gezielte statt viele kleinteilige GPOs und konsequentes Testen vor dem produktiven Rollout verwandeln eine potenziell chaotische GPO-Landschaft in ein wartbares, nachvollziehbares System.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der strukturierten Einrichtung und Betreuung ihrer Group-Policy-Umgebung.
Häufig gestellte Fragen
Was ist ein Group Policy Object (GPO)?
Ein GPO ist eine Sammlung von Einstellungen, die zentral über Active Directory auf Benutzer und Computer angewendet werden kann von Sicherheitsrichtlinien über Softwareverteilung bis zu Desktop-Konfigurationen.
Warum sind Namenskonventionen für GPOs wichtig?
Aussagekräftige Namen zeigen auf einen Blick, was eine Richtlinie bewirkt und für wen sie gilt. Ohne einheitliches Namensschema wird eine GPO-Landschaft mit der Zeit unübersichtlich und die Fehlersuche erheblich erschwert.
Sollte man viele kleine oder wenige große GPOs verwenden?
Wenige, thematisch gebündelte GPOs sind meist sinnvoller als viele kleine Einzelrichtlinien. Zu viele kleine GPOs verlängern die Verarbeitungszeit beim Anmelden und erschweren die Nachvollziehbarkeit, da Einstellungen über viele Richtlinien verteilt sind.
Wie sollten neue GPOs eingeführt werden?
Neue oder geänderte GPOs sollten zunächst in einer isolierten Testumgebung mit wenigen Testnutzern angewendet werden, bevor sie schrittweise auf die gesamte Organisation ausgeweitet werden. So lassen sich unerwünschte Nebeneffekte erkennen, bevor sie den Betrieb beeinträchtigen.
Was ist eine Organizational Unit (OU) und wie hängt sie mit GPOs zusammen?
Eine OU ist eine Organisationseinheit in Active Directory, auf die GPOs angewendet werden. Eine durchdachte OU-Struktur, orientiert an Abteilung, Standort oder Gerätetyp, erleichtert die gezielte Anwendung von Richtlinien erheblich.
Warum sollten GPOs dokumentiert werden?
Eine ausgefüllte Beschreibung mit Zweck, Ersteller und Datum ist entscheidend, wenn Jahre später jemand anderes die Umgebung übernimmt oder eine Richtlinie überprüft werden muss. Ohne Dokumentation gehen wichtige Hintergrundinformationen mit der Zeit verloren.
Wie oft sollten GPOs überprüft und bereinigt werden?
Eine regelmäßige Überprüfung, mindestens einmal jährlich, hilft dabei, nicht mehr benötigte Richtlinien für längst abgelöste Abteilungen oder Software zu identifizieren und zu entfernen, um die Umgebung übersichtlich zu halten.
Kann ServerAssistenz unsere Group-Policy-Umgebung strukturieren?
Ja. ServerAssistenz übernimmt die Strukturierung, Bereinigung und Dokumentation bestehender GPO-Umgebungen sowie die Einrichtung neuer, gut organisierter Richtlinien. Für eine unverbindliche Beratung können Sie uns direkt kontaktieren.
Möchten Sie Ihre Group-Policy-Umgebung strukturieren lassen?
ServerAssistenz bringt Ordnung in Ihre GPOs — nachvollziehbar dokumentiert, sinnvoll strukturiert und sicher konfiguriert.