ServerAssistenz Blog
Windows Server DNS: Richtig konfigurieren und häufige Fehler vermeiden
DNS gehört zu den unauffälligsten, aber gleichzeitig kritischsten Diensten jeder Windows-Server-Umgebung. Funktioniert die Namensauflösung nicht zuverlässig, häufen sich scheinbar unzusammenhängende Probleme — von fehlgeschlagenen Anmeldungen bis zu nicht erreichbaren Netzwerkfreigaben.
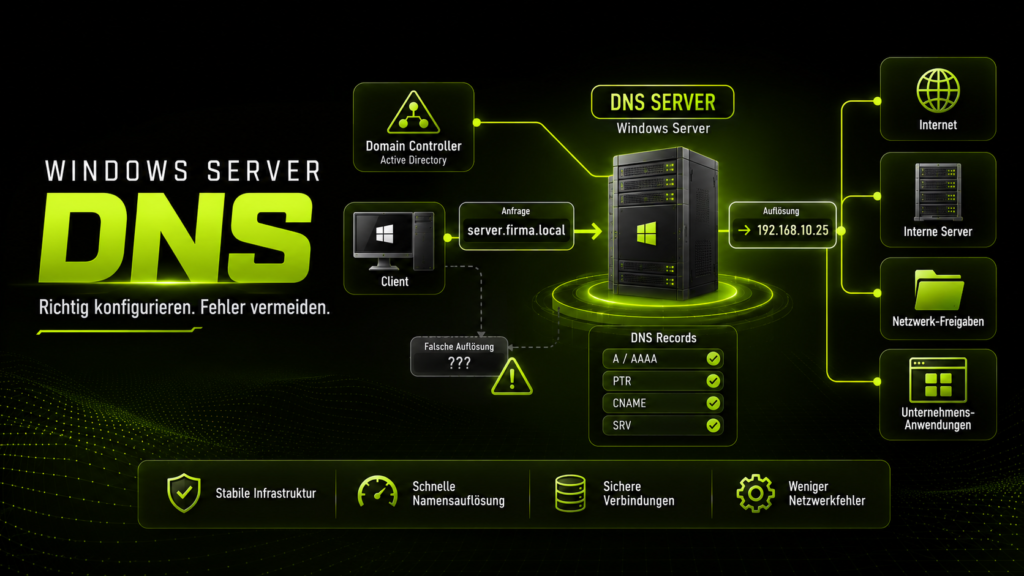
DNS (Domain Name System) übersetzt für Menschen lesbare Namen wie Servernamen oder Domainnamen in IP-Adressen, die Computer tatsächlich zur Kommunikation nutzen. In einer Windows-Server-Umgebung mit Active Directory ist DNS keine optionale Komponente, sondern eine fundamentale Voraussetzung ohne funktionierendes DNS können sich Clients nicht korrekt an der Domain anmelden, Gruppenrichtlinien nicht angewendet und interne Dienste nicht zuverlässig gefunden werden.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der korrekten Konfiguration und laufenden Betreuung ihrer Windows-Server-DNS-Infrastruktur.
Warum DNS in Active-Directory-Umgebungen so wichtig ist
Active Directory ist eng mit DNS verzahnt. Domain Controller registrieren sich selbst im DNS mit speziellen Service-Records (SRV-Records), über die Clients die für die Anmeldung zuständigen Domain Controller überhaupt erst finden. Ist die DNS-Konfiguration fehlerhaft, können selbst grundlegende Vorgänge wie die Benutzeranmeldung, die Anwendung von Gruppenrichtlinien oder der Zugriff auf freigegebene Ordner fehlschlagen häufig mit Fehlermeldungen, die nicht direkt auf DNS als Ursache hindeuten.
Typische Symptome einer fehlerhaften DNS-Konfiguration:
Langsame oder fehlschlagende Anmeldungen an der Domain
Gruppenrichtlinien werden nicht oder verzögert angewendet
Netzwerkfreigaben oder interne Anwendungen nicht erreichbar
Replikationsprobleme zwischen mehreren Domain Controllern
E-Mail-Zustellungsprobleme durch fehlerhafte DNS-Einträge
DNS-Grundkonfiguration: Die wichtigsten Einstellungen
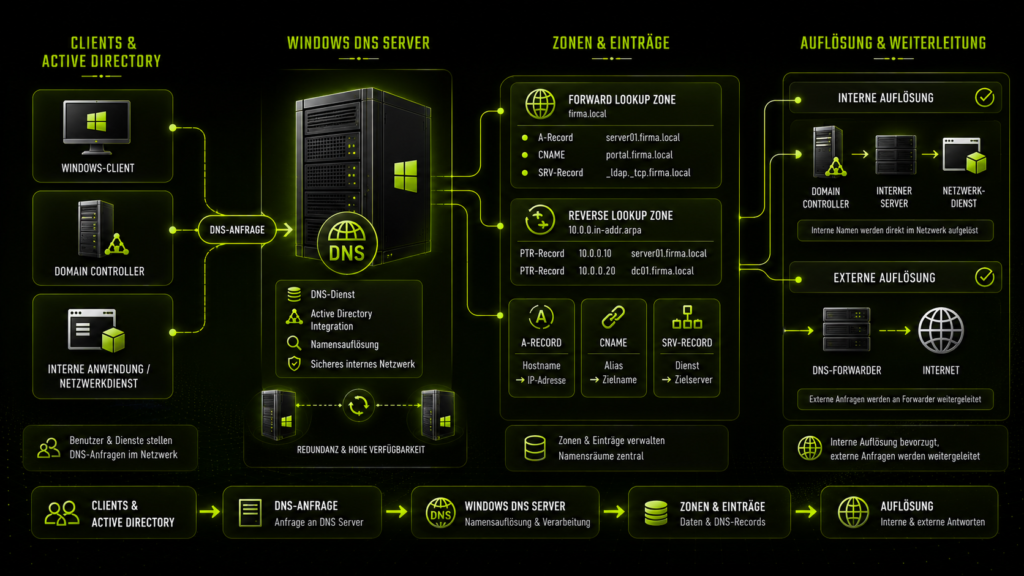
Eine korrekte DNS-Konfiguration in einer Windows-Server-Umgebung basiert auf einigen zentralen Grundprinzipien, die häufig übersehen oder falsch umgesetzt werden.
Clients sollten interne DNS-Server nutzen, nicht öffentliche
Ein häufiger Konfigurationsfehler ist, dass Client-Rechner oder sogar Server direkt öffentliche DNS-Server wie die von Internetanbietern oder öffentliche Resolver als primären DNS-Server eingetragen haben. In einer Active-Directory-Umgebung müssen Clients zwingend die internen Domain Controller als DNS-Server verwenden, da nur diese die für die Domain notwendigen SRV-Records kennen.
DNS-Forwarder für externe Namensauflösung
Damit interne Clients trotzdem externe Internetadressen auflösen können, wird der interne DNS-Server mit sogenannten Forwardern konfiguriert externen DNS-Servern, an die Anfragen für nicht-interne Domains weitergeleitet werden. So bleibt die interne Namensauflösung zentral kontrolliert, während der Internetzugriff weiterhin funktioniert.
Beispiel: DNS-Forwarder per PowerShell setzen Set-DnsServerForwarder -IPAddress 1.1.1.1,8.8.8.8
DNS-Redundanz: Warum ein einzelner DNS-Server ein Risiko ist
Läuft in einer Umgebung nur ein einziger DNS-Server, wird dieser zu einem kritischen Single Point of Failure fällt er aus, funktionieren Anmeldungen, Freigaben und interne Dienste im gesamten Netzwerk nicht mehr zuverlässig. In Umgebungen mit mehreren Domain Controllern sollte DNS deshalb auf mindestens zwei Servern betrieben werden, wobei Clients beide als primären und sekundären DNS-Server eingetragen bekommen.
Wichtig: Bei Active-Directory-integrierten DNS-Zonen repliziert sich die DNS-Datenbank automatisch zwischen allen DNS-fähigen Domain Controllern. Das vereinfacht die Redundanz erheblich, da keine manuelle Synchronisation der DNS-Einträge notwendig ist.
Veraltete oder verwaiste DNS-Einträge bereinigen
Über die Zeit sammeln sich in vielen DNS-Zonen veraltete Einträge an — etwa von längst ausgemusterten Servern oder Geräten, die nicht mehr im Netzwerk sind. Diese verwaisten Einträge (Stale Records) können zu Verwirrung bei der Fehlersuche führen und in seltenen Fällen sogar zu falscher Namensauflösung. Windows Server bietet eine integrierte Funktion zur automatischen Bereinigung (Scavenging), die veraltete Einträge nach einer definierten Zeit automatisch entfernt.
Warum ServerAssistenz für Ihre Windows Server DNS-Konfiguration?
ServerAssistenz unterstützt Unternehmen in Deutschland bei der korrekten Einrichtung, Absicherung und laufenden Pflege ihrer Windows-Server-DNS-Infrastruktur inklusive Redundanzplanung und Bereinigung veralteter Einträge.
Für Unternehmen ist ServerAssistenz besonders interessant, wenn sie ihre Windows Server DNS-Konfiguration auf ein solides, zuverlässiges Fundament stellen möchten. Dazu gehören eine korrekte Grundkonfiguration mit internen DNS-Servern und Forwardern, ausreichende Redundanz sowie regelmäßige Bereinigung veralteter Einträge.
Fazit
Eine korrekt konfigurierte DNS-Infrastruktur ist eine der grundlegendsten, aber auch am häufigsten unterschätzten Voraussetzungen für eine stabil funktionierende Windows-Server-Umgebung. Interne Clients sollten stets interne DNS-Server nutzen, DNS sollte redundant auf mindestens zwei Servern laufen, und veraltete Einträge sollten regelmäßig bereinigt werden. Wer diese Grundprinzipien beachtet, vermeidet einen Großteil der häufigsten, schwer zu diagnostizierenden Netzwerkprobleme.
ServerAssistenz unterstützt Unternehmen in Deutschland bei der professionellen Einrichtung und Betreuung ihrer Windows-Server-DNS-Infrastruktur.
Häufig gestellte Fragen
Warum ist DNS für Active Directory so wichtig?
Domain Controller registrieren sich mit speziellen SRV-Records im DNS, über die Clients die zuständigen Domain Controller für die Anmeldung finden. Ohne funktionierendes DNS können Anmeldungen, Gruppenrichtlinien und der Zugriff auf freigegebene Ressourcen fehlschlagen.
Sollten Clients öffentliche DNS-Server nutzen?
Nein. In einer Active-Directory-Umgebung müssen Clients die internen Domain Controller als DNS-Server verwenden, da nur diese die für die Domain notwendigen SRV-Records kennen. Öffentliche DNS-Server als primäre Einstellung führen zu Anmelde- und Funktionsproblemen.
Was ist ein DNS-Forwarder?
Ein DNS-Forwarder ist ein externer DNS-Server, an den der interne DNS-Server Anfragen für nicht-interne Domains weiterleitet. So können interne Clients externe Internetadressen auflösen, während die interne Namensauflösung zentral kontrolliert bleibt.
Wie viele DNS-Server sollte eine Unternehmensumgebung haben?
In Umgebungen mit mehreren Domain Controllern sollte DNS auf mindestens zwei Servern betrieben werden, um einen Single Point of Failure zu vermeiden. Clients sollten dabei beide Server als primären und sekundären DNS eingetragen bekommen.
Was ist DNS-Scavenging?
Scavenging ist eine Windows-Server-Funktion zur automatischen Bereinigung veralteter, nicht mehr aktualisierter DNS-Einträge. Sie verhindert, dass sich über die Zeit verwaiste Einträge ansammeln, die zu Verwirrung bei der Fehlersuche führen können.
Muss die DNS-Datenbank zwischen mehreren Domain Controllern manuell synchronisiert werden?
Nein. Bei Active-Directory-integrierten DNS-Zonen erfolgt die Replikation automatisch zwischen allen DNS-fähigen Domain Controllern über die reguläre Active-Directory-Replikation, ohne manuellen Zusatzaufwand.
Welche Symptome deuten auf ein DNS-Problem hin?
Typische Symptome sind langsame oder fehlschlagende Domain-Anmeldungen, nicht angewendete Gruppenrichtlinien, nicht erreichbare Netzwerkfreigaben und Replikationsprobleme zwischen Domain Controllern oft ohne dass die Fehlermeldung direkt auf DNS hinweist.
Kann ServerAssistenz unsere Windows Server DNS-Konfiguration übernehmen?
Ja. ServerAssistenz übernimmt die korrekte Einrichtung, Redundanzplanung und laufende Pflege Ihrer Windows-Server-DNS-Infrastruktur. Für eine unverbindliche Beratung können Sie uns direkt kontaktieren.
Möchten Sie Ihre Windows Server DNS-Konfiguration überprüfen lassen?
ServerAssistenz sorgt für eine zuverlässige und redundante DNS-Infrastruktur — mit korrekter Konfiguration, sicheren Forwardern und ohne versteckte Fehlerquellen.